



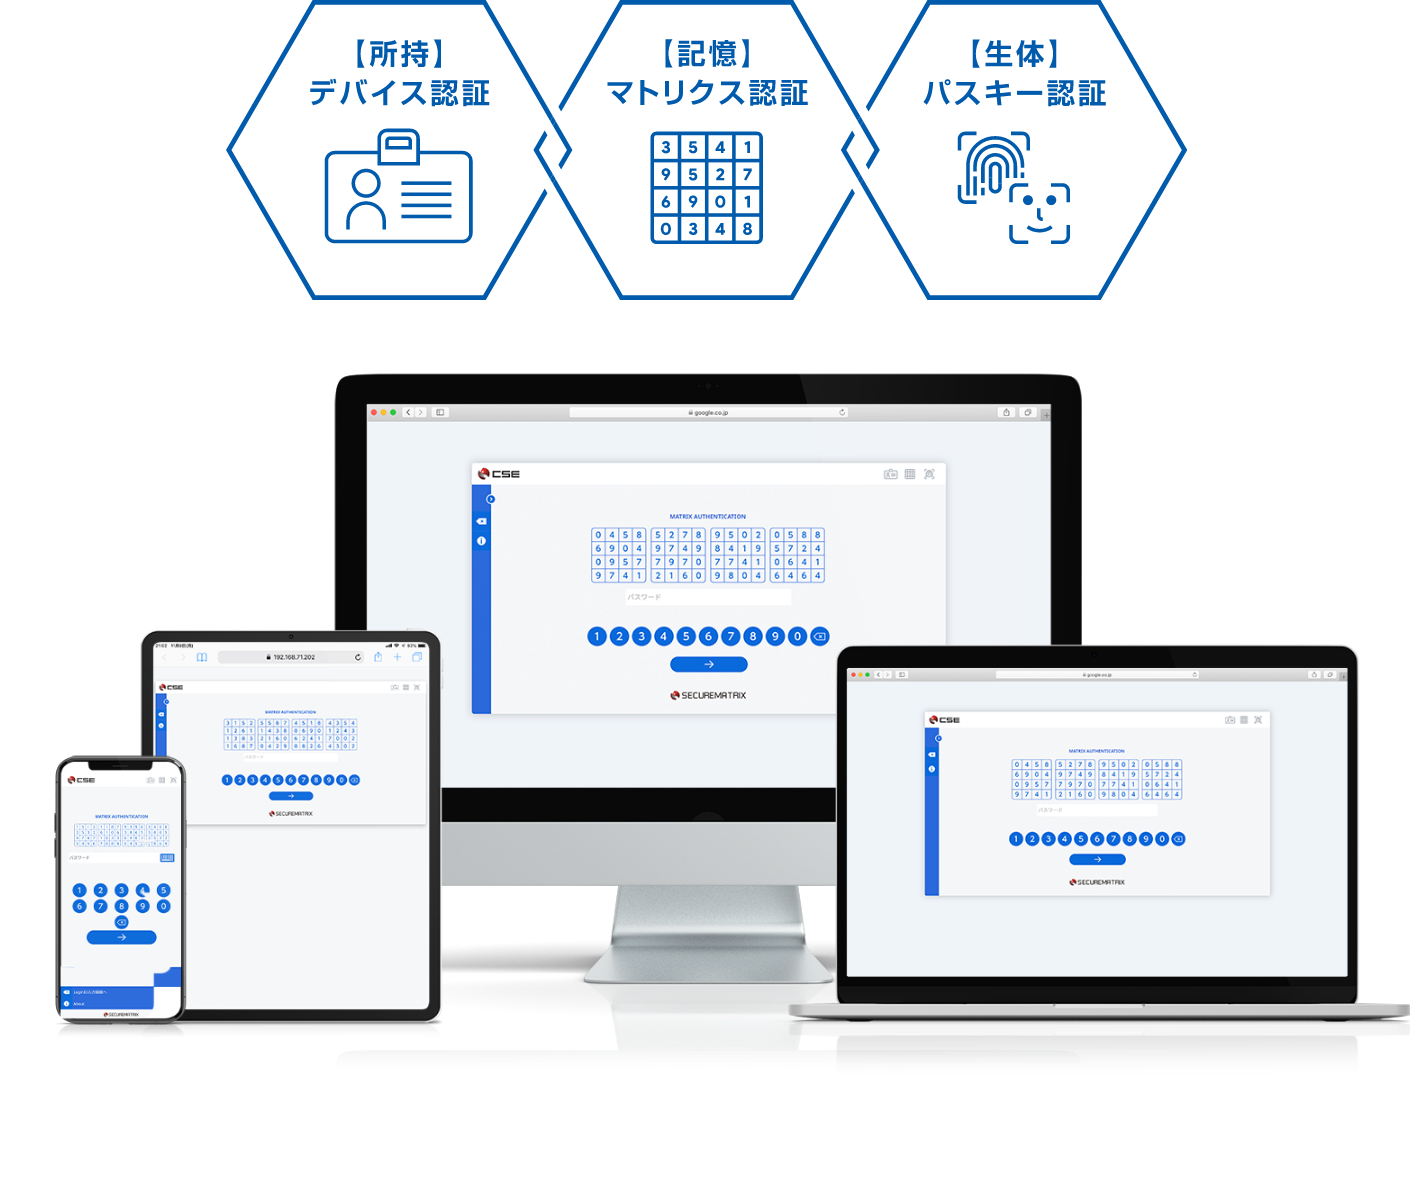
【記憶】マトリクス認証・
【所持】デバイス認証・【生体】パスキー認証
の3要素すべてを組み合わせて利用可能。
AI時代の巧妙化するサイバーセキュリティ
リスクから強固な3要素認証で保護します。
AI時代の脅威増大と
IAM(ID管理・認証・認可)課題
AI技術を悪用した
サイバー攻撃が激化し、
セキュリティ製品の単体導入
だけでは防御が困難です。
【中小規模組織】の課題
高い不安と低い対策力
CSE調査では、約9割が不正ログインに不安を抱く一方、約7割が1要素認証のまま運用しています。
レガシー連携の懸念
既存のオンプレミスシステムと統合・連携ができるか不安を抱えています。
リソース不足
導入や運用に向けた専門知識や人員の不足が障壁となっています。
【大規模組織】の課題
管理の乱立・煩雑化
利用するサービス拡大に伴い、ID/パスワードが膨大となり管理が分散しています。
適用範囲の限定化
多要素認証が導入済みであっても、一部のシステム・サービスへの適用にとどまっています。
利便性の低下
システム毎に認証方式やID情報が異なり、利用者のアクセス負荷が増大しています。
これらの課題を解決するには、
IAM(ID管理・認証・認可)
の根本的な見直しと、
クラウド・オンプレミスを問わない
多要素認証・
シングルサインオン(SSO)
基盤の構築が必要です。
企業の高度なIAM(ID管理・認証
・認可)基盤構築と運用を包括支援
2つのサービスモデル
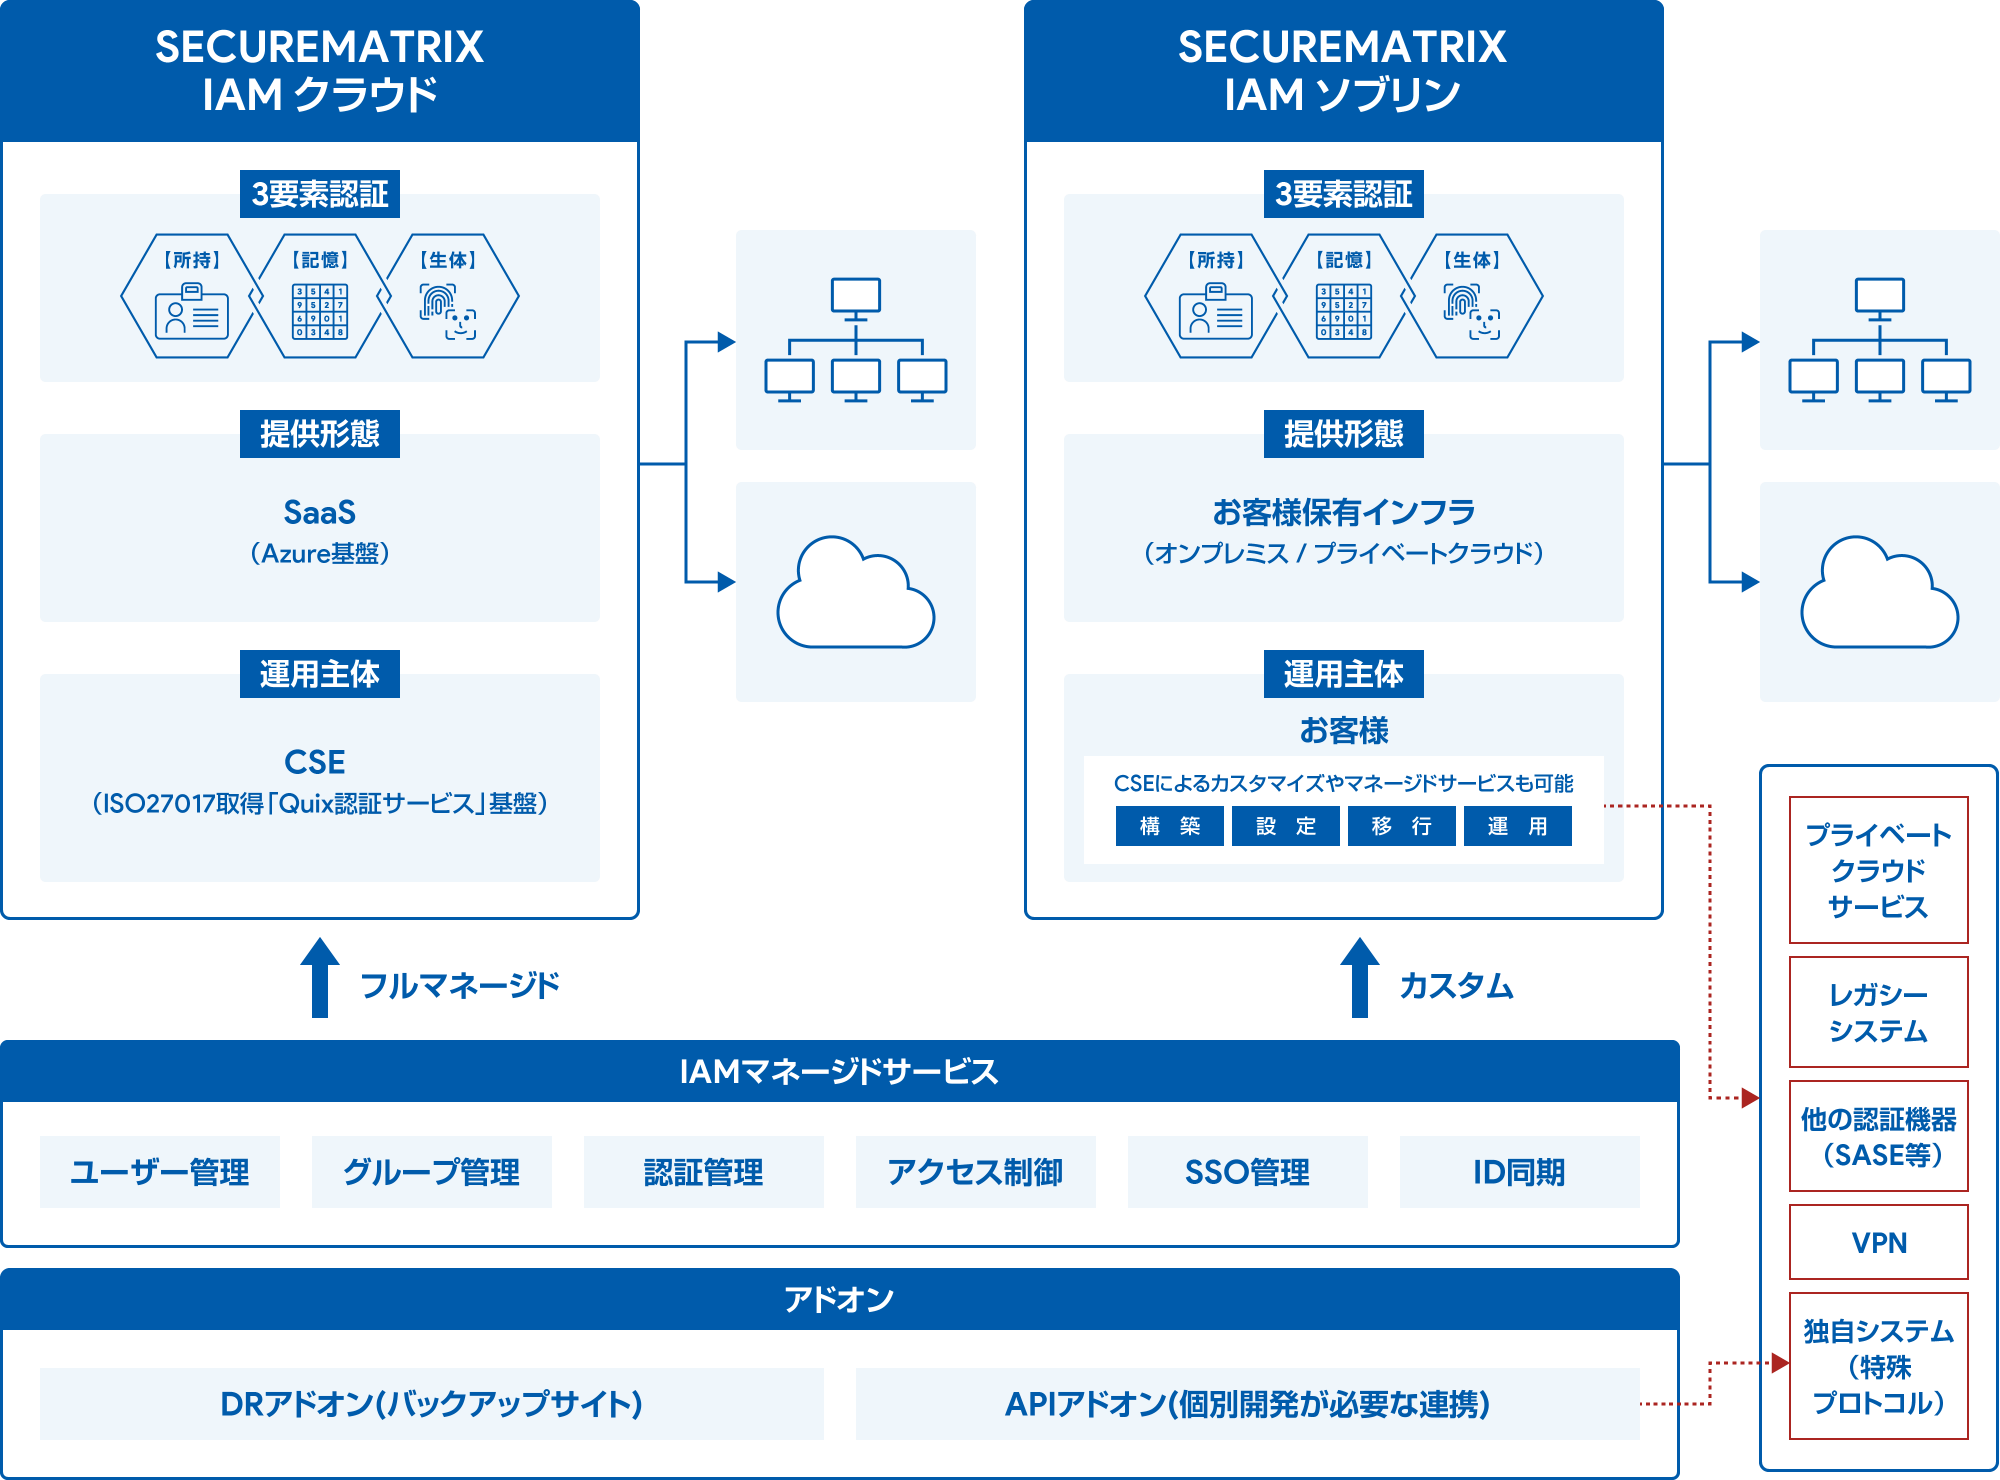
SECUREMATRIX IAM クラウド
運用負荷を軽減し、
常に最新のセキュリティを保つ
Microsoft Azure上で提供するSaaS型サービスです。ユーザーごとに独立した強固なシングルテナント環境で、SaaSの利便性と最高水準のセキュリティを両立します。セキュリティパッチの適用やバージョンアップ作業はCSEが実施するため、利用企業の運用負荷を大幅に軽減します。
※本サービスは、ベーステクノロジー株式会社のISO27017取得クラウド基盤「Quix認証サービス」上で稼働しております。
SECUREMATRIX IAM ソブリン
オリジナルのIAM基盤構築で、
デジタル主権を保つ
オンプレミスやプライベートクラウドなど、お客様自身が準備した環境下にSECUREMATRIXをインストールして運用するモデルです。 複雑な既存環境へのインテグレーションや業界毎に異なるセキュリティ基準への対応など、独自のIAM基盤を構築可能で、デジタル主権(ソブリン)を維持します。
サービスモデル比較
| サービスモデル | SECUREMATRIX IAMクラウド | SECUREMATRIX IAMソブリン |
|---|---|---|
| 対象のお客様 | 中小〜中堅企業/特定部門利用/DX推進部門 | 大手企業/官公庁、金融/重要インフラ保有企業 |
| 提供形態 | SaaS(Azure基盤) |
お客様保有インフラ (オンプレミス / プライベートクラウド) |
| サービス モデル |
SECUREMATRIX IAMクラウド |
|---|---|
| 対象の お客様 |
中小〜中堅企業/ 特定部門利用/DX推進部門 |
| 提供形態 | SaaS(Azure基盤) |
| サービス モデル |
SECUREMATRIX IAMソブリン |
|---|---|
| 対象の お客様 |
大手企業/官公庁、金融/ 重要インフラ保有企業 |
| 提供形態 |
お客様保有インフラ (オンプレミス / プライベートクラウド) |
トータルで支える運用、
アドオンサービス
■ IAMマネージドサービス
日々のIAM運用業務をCSEの専門エンジニアが代行・支援することで、管理者の負荷を大幅に削減し、安全かつ確実な継続運用を支えます。IAMソブリンでは、マネージドサービスをカスタマイズすることができます。
対応範囲:ユーザー管理、グループ管理、認証管理、アクセス制御、SSO管理(標準SAML 3つまで対応)、ID同期
■ 高度なニーズに応えるアドオンサービス
DR(ディザスタリカバリ)アドオン:緊急事態や災害時にバックアップサイトを活用し、システムを継続・早期復旧させるための拡張機能です。
APIアドオン:連携が難しい既存のオンプレミスシステムやSASE構成等においても、柔軟に認証連携を実現します。
SECUREMATRIX 4つの特長
オフィスでも、自宅でも、
LANでも、Cloudでも、
より強固な多要素認証で
ハイブリッドにシングルサインオン。

1.デバイスやインターネットの入口で守る
アクセスを行うすべてのデバイスからID入力をすることなく、多要素認証を実現できます。ハードウェアトークンの所持や電子証明書のインストールも不要なので、ユーザーはわずらわしい設定や更新作業から解放されます。

■PCサインイン機能
(Windows PC/Mac)
オンラインでもオフラインでも認証が可能な特許技術の「SEED方式」で、Windows PC/Macへの固定パスワードによるサインインを多要素認証に置き換えて保護します。万一、WindowsPC/Macが盗難にあった場合でも、デバイスの起動を多要素認証で守ります。
※PCサインイン機能の利用には、クライアントモジュールのインストールが必要です。
※Macでは、PCサインイン時の「パスキー認証」には対応しておりません。

■インターネットサインイン機能(ウェブブラウザー)
ウェブブラウザーを搭載するデバイスから、クラウドサービスやWebアプリケーションへのサインインを多要素認証で保護します。PCでも、スマホでも、ユーザー自身が認証サーバへアクセスしGUIのメニューから簡単な操作でパスワード(記憶した形)や利用するデバイスの登録、リセットを行うこともできます。
2.多要素認証で守る
アクセスを行うすべてのデバイスからID入力をすることなく、多要素認証を組み合わせることができます。トークン・読み取り機器の所持やアプリ・電子証明書のインストールも不要なので、ユーザーはわずらわしい設定や更新作業から解放されます。
■【記憶】マトリクス認証
ユーザーにしか分からない“形”の記憶で認証を行います。ユーザーはアクセスのたびに異なる数字が表示されるマトリクス表(乱数表)に予め設定した位置・順番をもととする“記憶した形”に当てはまるワンタイムパスワードを入力します。

■【所持】デバイス認証
電子証明書として機能する、特許技術の“ワンタイムデジタル身分証”をデバイスに付与して所有の認証を行います。デジタル身分証は1度だけの使い捨てで、サインインの度に登録したデバイスへ毎回付与します。身分証の無いデバイスからのアクセスは、シャットアウトします。

■【生体】パスキー認証
FIDO2に準拠した「パスキー」を利用して、「パスワードレス」の生体認証を行います。デバイスに標準装備されているWindows HelloやApple Face ID/Touch ID、外付型のFIDO2認証器などを利用できます。PCサインイン機能とインターネットサインイン機能の双方で認証強化します。

3.ハイブリッドSSOで守る
境界型でも、ゼロトラスト型ネットワークでも、ハイブリッドなシングルサインオンを実現します。AD認証(Windowsドメイン認証)、RADIUS認証、リバースプロキシ認証、クラウドサービス認証(SAML2.0認証)に対して、多要素認証及びシングルサインオンでのセキュアなアクセスを可能にし、境界型・ゼロトラ型どちらでも、安全で利便性の高いワークスペースを提供します。

4.特許技術で守る
特許技術「ステルスID」方式により、ワンタイムパスワードにIDや属性情報を自動挿入します。ワンタイムパスワードからIDを特定することができるため、ID入力を省略することができ、ID情報の漏洩も防ぎます。また、特許技術「SEED」方式により、IDを含むデジタル身分証情報やマトリクス表を生成するための乱数をSEEDに置き換えて送受信します。通信経路上に直接IDやワンタイムパスワードの情報を流さず、盗み見や通信傍受などを防ぎ、安全に認証を行うことができます。

■ワンタイムデジタル身分証方式
ユーザーIDだけでなく、デバイスやユーザーの各種属性情報をIDに紐付けて一元管理することで、セキュリティと利便性の両立を実現します。「ワンタイムデジタル身分証」はID情報を含んだ電子証明書として機能し、毎回発行することで、IDのワンタイム化を実現します。

■ステルスID方式
ワンタイムパスワードにIDや属性情報を自動挿入します。ワンタイムパスワードからIDを特定することができるため、認証時にIDを入力する必要がありません。通信経路上に直接ID情報を流さず、盗み見や通信傍受などを防ぎ、安全に認証を行うことができます。

■SEED方式
認証に必要なデータを通信経路に流さず、SEEDと呼ばれるデータに置き換えて送受信します。このSEEDからは、認証に用いるマトリクス表が生成できるほか、「ワンタイムデジタル身分証」の抽出も行います。この方式により、認証に必要となるデータを全て秘匿化します。
累計100万IDを超える利用実績
販売開始より20年、
累計100万IDを超える利用実績。
業種や企業規模を問わず、
多くの企業の認証を強化しています。


SECUREMATRIXは、これからの認証スタンダードとして期待されるFIDOアライアンスの認定を取得しています。
SECUREMATRIXは、「JISA Awards 2021」の最高賞Winnerを受賞しています。